«GitHub Security Lab с помощью open-source агента нашла 24 уязвимости в Android, в том числе утечку геолокации в навигационном приложении с 10 млн загрузок.
Как запустить taskflow'ы на своём проекте 💡
https://github.blog/security/how-we-found-24-android-vulnerabilities-using-our-open-source-ai-security-agent/»
«Это так круто.
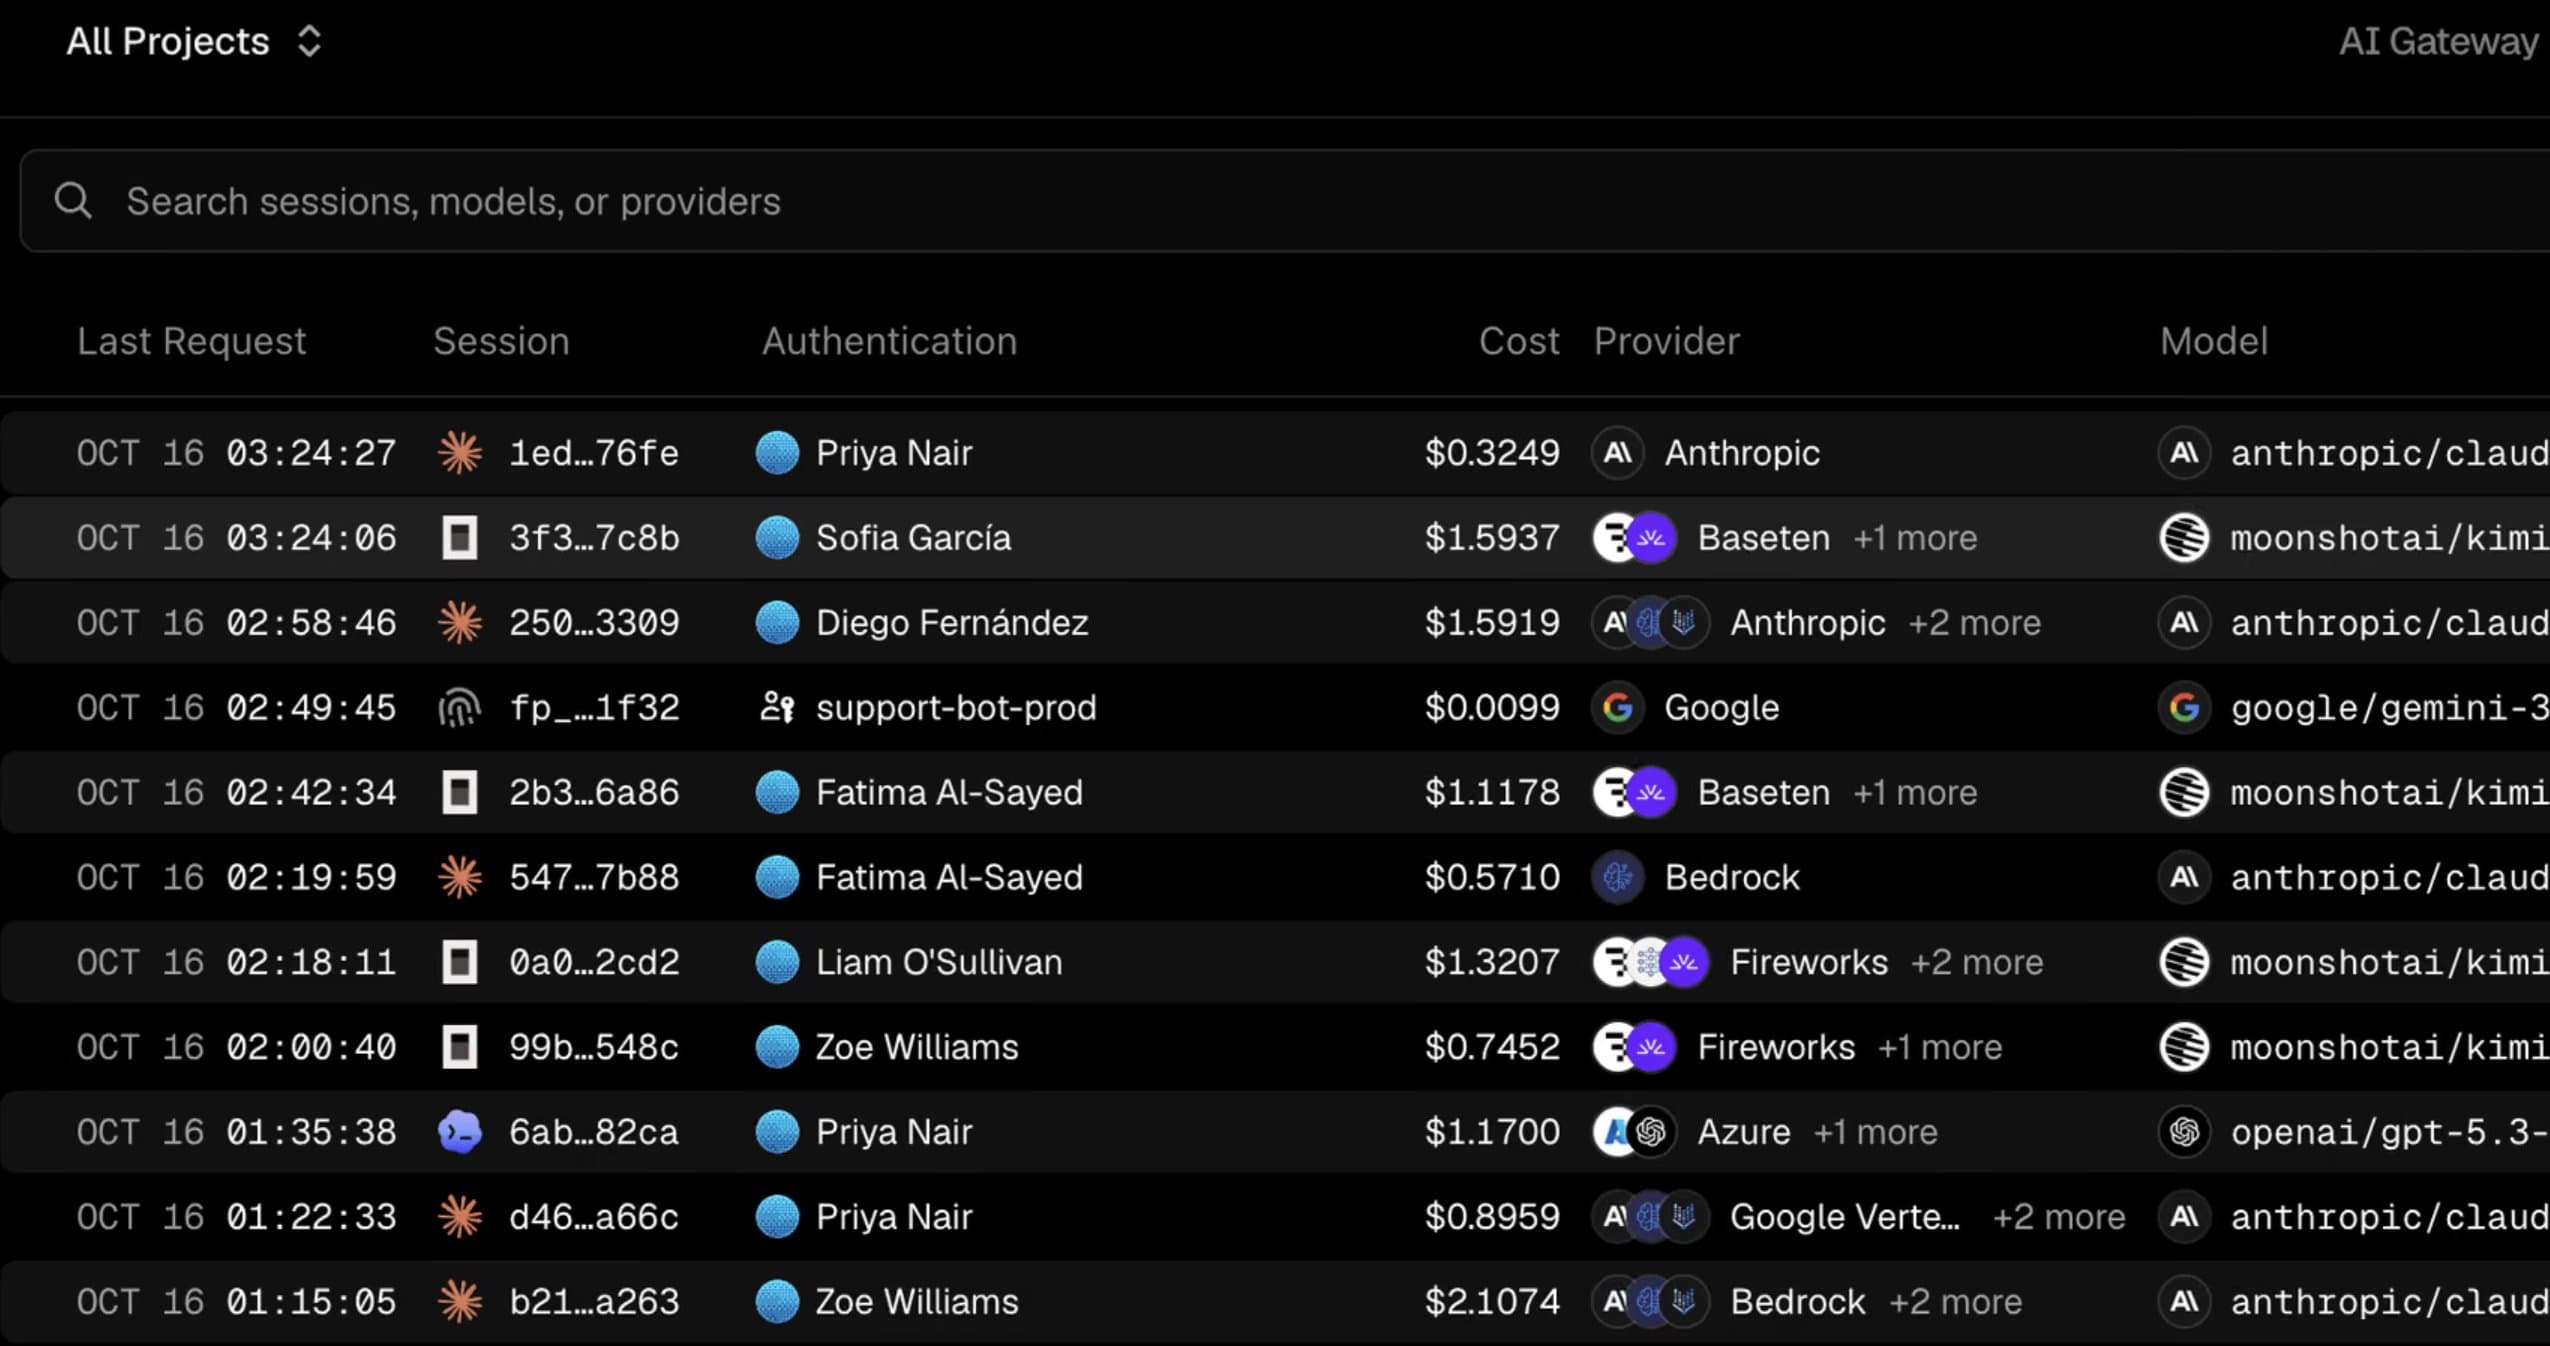
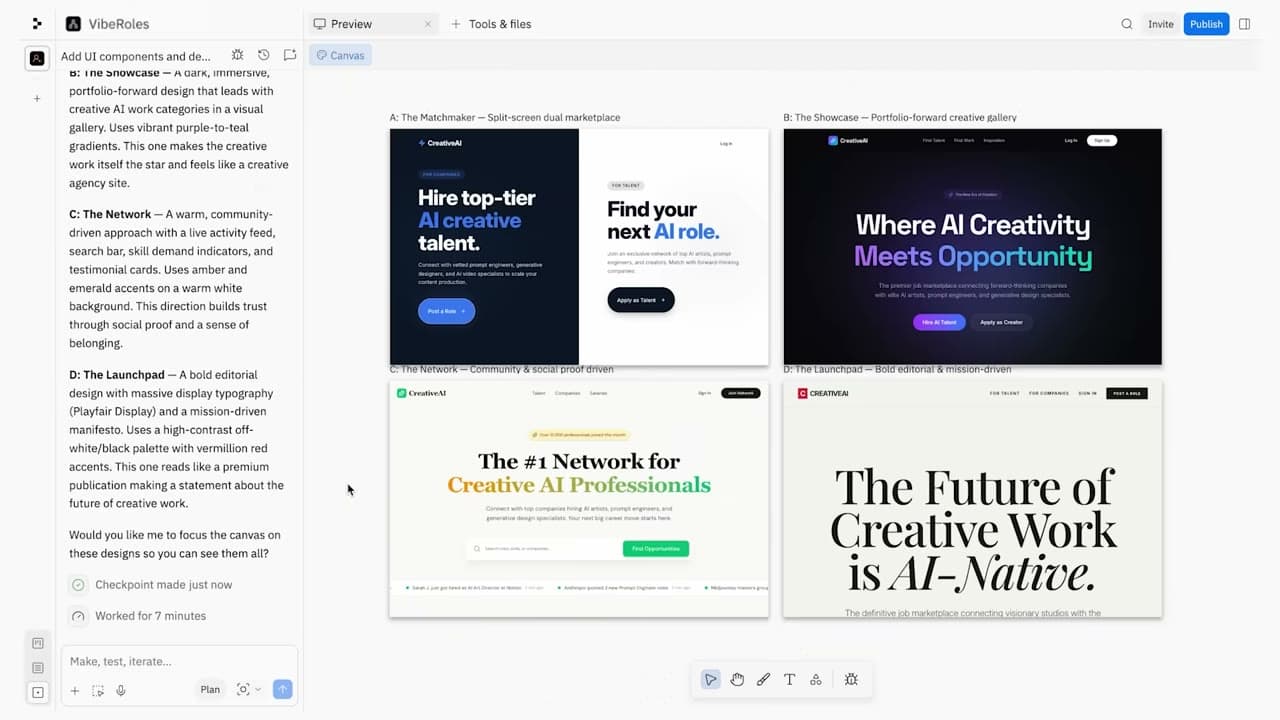
Один общий вид на все сессии ваших агентов.
Личные агенты и агенты для кода, приложения, API-ключи: всё в одном месте.
Verc…» — Guillermo Rauch
«Это так круто.
Один общий вид на все сессии ваших агентов.
Личные агенты и агенты для кода, приложения, API-ключи: всё в одном месте.
Verc…» — Guillermo Rauch
«Дайте агенту способ проверить свою работу. Это может заметно поднять качество результата.
При таком процессе Claude Code смог написать сам больше 90% своего кода. Когда софт создаётся быстрее, чем вы успеваете его проверять глазами, узким местом становится доказательство, что он работает. @bcherny и команда вложились в проверку достаточно, чтобы двигаться быстро и не терять стабильность.
Код-ревью никуда не денется, но смотреть на него надо иначе. Один человек, который читает всё построчно, больше не годится в роли ворот: нужна многослойная система проверки на быстрых и детерминированных петлях обратной связи для агентов.
Здесь пригодятся e2e-тесты, карты фич (как предлагает @poteto), property-тесты и состязательное ревью несколькими агентами. Все они дают шанс поймать ошибки рано и исправить их раньше, чем всё выйдет из-под контроля.
Глаз на весь написанный код не хватает. Поэтому фокус должен быть на замысле продукта, оценке рисков и проверке доказательств, а не на чтении кода. Отдавайте проверку кода автотестам, масштабируйте одобрения по риску и превращайте падения тестов в живые оценки. Так скорость сохраняется без потери надёжности.
Пусть агенты делают то, что умеют лучше всего, а вы занимаетесь тем, что делает вас незаменимым: суждением, направлением и ответственностью. Мы попытались описать, как сами делаем код-ревью и проверку. Надеюсь, пригодится.»
* Meta Platforms Inc. признана в РФ экстремистской организацией, её деятельность запрещена; Facebook и Instagram заблокированы. Meta AI и другие продукты компании — продукты этой организации.
 По твиту@github18.10
 По твиту@github18.10