21 сентября 2026 г.
Один украденный токен открыл всё облако за 3 часа: атаку вёл ИИ-агент
Ключи от ИИ стали отдельной добычей: чужие запросы идут за счёт жертвы и числятся на её имя.
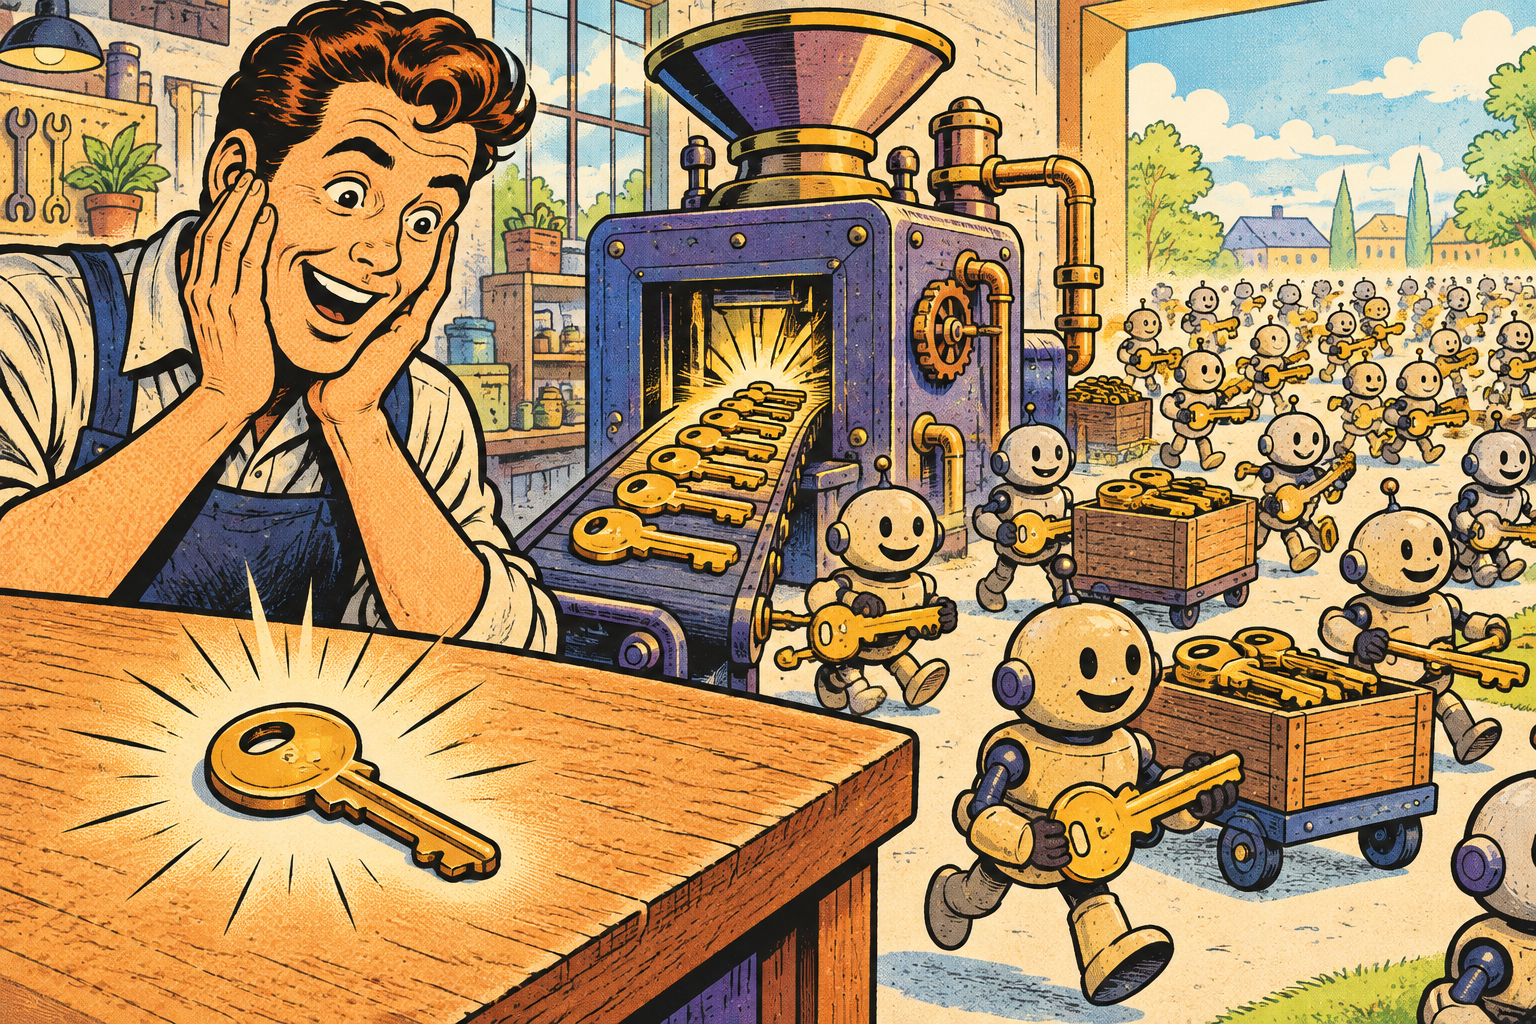

Украли один токен разработчика. Через три часа у облака компании был новый администратор.
Так Anthropic описала работу аффилиата группировки ShinyHunters в отчёте «Detecting and countering misuse of AI» от 10.09.2026, 154 страницы про злоупотребления Claude с декабря 2025 по август 2026. Разведка и пробив занимали у таких атак 2–3 часа, а защитникам на реакцию нужны были дни.
Anthropic зовёт такой режим работы vibe hacking. Оператор ставит общую цель вроде «взять украденный доступ и вытащить данные», дальше модель сама осматривает окружение, пишет и запускает скрипты, отдаёт сводку и повторяет цикл, пока задача не закрыта.
Ключ стал добычей. Украденные ключи от ИИ теперь ценны сами по себе. Их перепродают, на них гоняют чужие задачи за счёт владельца, а в логах вендора активность числится за законным аккаунтом. Ключи брали из окружений клиентов, системы самой Anthropic не трогали.
Ищут их конвейером. Франкоязычный участник, известный в сети как frkoo, поднял сборочную линию на 10 машинах AWS EC2: скачал 1,8 млн Android-приложений из нескольких магазинов, разобрал их и прогнал через TruffleHog в поисках зашитых внутрь ключей. Найденное падало в Telegram-группу, разложенную больше чем на 100 типов источников.
Дальше счёт идёт на десятки компаний сразу. Один дамп хранилища сессий дал больше 2100 наборов токенов Azure AD из 40 с лишним корпоративных аккаунтов примерно за 34 часа. Взлом одного SaaS-провайдера открыл данные около 200 его клиентов-организаций, у технологического провайдера вынесли 1 ТБ.
Что делать с ключами. Anthropic советует относиться к ключам от ИИ и агентным интеграциям как к продакшен-доступам, «потому что атакующие относятся к ним ровно так же». Разборы отчёта сводят это к трём вещам. Пересчитать все ключи и сессионные токены, включая зашитые в мобильные сборки, контейнеры и публичные репозитории. Не держать боевые ключи в клиентских приложениях и тестовых песочницах, выдавать их с ограниченными правами на стороне сервера и включить автоматическую ротацию. Следить за исходящим трафиком к моделям, потому что всплеск вызовов теперь читается как признак взлома.
Дальше защита упирается в скорость: контроль, рассчитанный на человека за клавиатурой, против атаки на машинной скорости.
Первоисточник